信息技術服務外包及其執行過程風險的規避——基于金融機構委托視角的評述
隨著金融行業數字化轉型的不斷深入,信息技術服務外包已成為金融機構提升效率、降低成本、聚焦核心業務的重要手段。外包執行過程中的風險也隨之凸顯,如何有效識別并規避這些風險,成為理論界與實務界共同關注的課題。張云川所著《信息技術服務外包及其執行過程風險的規避》(武漢理工大學出版)一書,系統探討了信息技術服務外包的全流程風險管理,尤其對接受金融機構委托從事信息技術和流程外包服務的場景具有重要的參考價值。
一、信息技術服務外包的內涵與發展動因
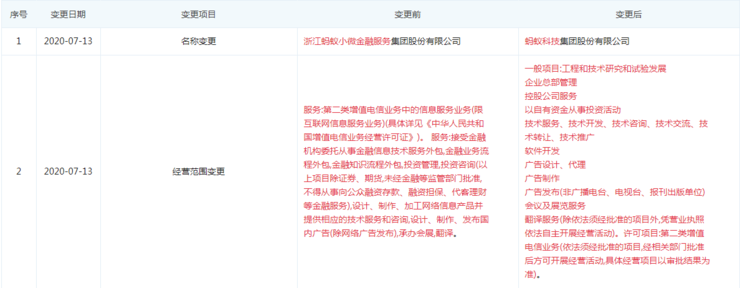
信息技術服務外包是指企業將部分或全部信息技術職能,如系統開發、運維、數據處理、災備管理等,以合同方式委托給外部專業服務商完成。對于金融機構而言,外包動因主要包括:降低信息技術運營成本、獲取外部專業技術能力、加快產品上線速度、應對監管對信息科技治理的要求等。特別是“接受金融機構委托從事信息技術和流程外包服務”這一業務模式,近年來在金融科技公司、第三方服務商中廣泛興起,涵蓋核心系統運維、支付清算、信貸審核流程、客戶數據管理等諸多環節。
二、外包執行過程中的主要風險
張云川在書中指出,信息技術服務外包的風險貫穿于外包戰略制定、服務商選擇、合同簽訂、過渡實施、運營監控及退出等各個階段。對于接受金融機構委托的外包服務而言,以下幾類風險尤為突出:
- 戰略與合規風險:金融機構受銀保監會、證監會、人民銀行等嚴格監管,外包可能引發主體責任不清、合規邊界模糊等問題。若服務商不熟悉金融監管要求,易導致違規操作。
- 服務商選擇風險:僅憑低價中標或關系選擇服務商,可能引入技術能力不足、財務不穩定、內部管理混亂的供應商,導致服務中斷或數據泄露。
- 數據安全與保密風險:金融數據高度敏感。外包過程中可能存在數據跨域傳輸、越權訪問、殘留數據未銷毀等隱患。書中特別強調,金融機構委托外包后,數據泄露責任仍由金融機構承擔。
- 合同與法律風險:合同條款不完整、服務水平協議(SLA)不明確、知識產權歸屬不清、違約責任模糊,都會為后續爭議埋下隱患。
- 運營與交接風險:外包過渡期知識轉移不暢、日常溝通機制缺失、突發事件應急響應遲緩,可能導致業務連續性受損。
- 退出與鎖定風險:過度依賴單一服務商,轉移成本過高,一旦合同終止,金融機構可能面臨系統無法接續、數據無法及時取回的困境。
三、風險規避的策略與實踐建議
針對上述風險,張云川提出了覆蓋外包全生命周期的規避措施,結合金融機構委托外包的實際情況,可歸納為以下要點:
第一,強化外包戰略與治理。 金融機構應將外包納入整體信息科技戰略,設立外包風險管理委員會,明確董事會、高管層及外包管理部門的職責。對于接受委托的外包服務商,則需主動理解金融機構的監管環境,協助其履行合規義務。
第二,嚴格服務商準入與盡職調查。 金融機構應對候選服務商的財務健康度、技術能力、安全資質、人員穩定性、過往業績等進行獨立評估。服務商也應如實披露自身能力與局限,避免過度承諾。
第三,完善合同與服務水平協議。 合同應詳細約定服務范圍、數據所有權、保密義務、審計權、分包限制、違約責任、爭議解決等條款。SLA應量化響應時間、可用性、故障恢復指標。特別要明確金融機構對外包活動的最終管理責任,并在合同中約定審慎監管要求下的特別檢查權。
第四,加強數據安全與隱私保護。 金融機構應與服務商簽訂數據保護協議,要求其遵循最小權限原則、加密傳輸與存儲、定期安全審計、數據本地化(若適用)以及 devorne 銷毀機制。服務商應建立與金融機構對等的安全防護體系,并接受其安全評估。
第五,建立持續監控與應急機制。 金融機構應定期對外包服務進行績效評價與風險重估,開展現場或遠程審計。服務商應提供透明的運營報告,配合應急演練,制定業務連續性計劃(BCP)和災備方案。雙方應建立聯合應急響應小組。
第六,規劃退出與過渡策略。 金融機構應在合同中約定退出條件、數據移交格式與時限、源代碼托管、知識轉移義務等,避免被單一服務商鎖定。服務商則應協助金融機構完成平穩過渡,減少業務中斷。
第七,培育風險文化與人才。 無論是金融機構還是外包服務商,都應加強員工的風險意識培訓,尤其針對合規、安全、保密等內容。金融機構需保留必要的內部信息技術管理能力,以免完全喪失對外包活動的技術判斷力。
四、
張云川《信息技術服務外包及其執行過程風險的規避》一書,為理解信息技術外包風險的動態性與復雜性提供了系統框架。在“接受金融機構委托從事信息技術和流程外包服務”的特定場景下,風險規避不僅是技術問題,更是治理、法律與管理的綜合命題。金融機構與服務商應本著責任共擔、合作共贏的原則,構建覆蓋外包全生命周期的風險管理體系。唯有如此,才能在享受外包帶來的效率紅利的守住安全與合規底線,實現可持續的數字化轉型。
最新產品